
Ciudad de México, 22 de octubre de 2026.- Dos vulnerabilidades críticas en PHP, el lenguaje de programación que utiliza cerca del 70% de los sitios web del mundo, encendieron las alertas de ciberseguridad el miércoles 21 de octubre, luego de que especialistas advirtieran que los fallos permiten ejecutar código de forma remota sin contraseña y podrían facilitar el control de servidores vulnerables.
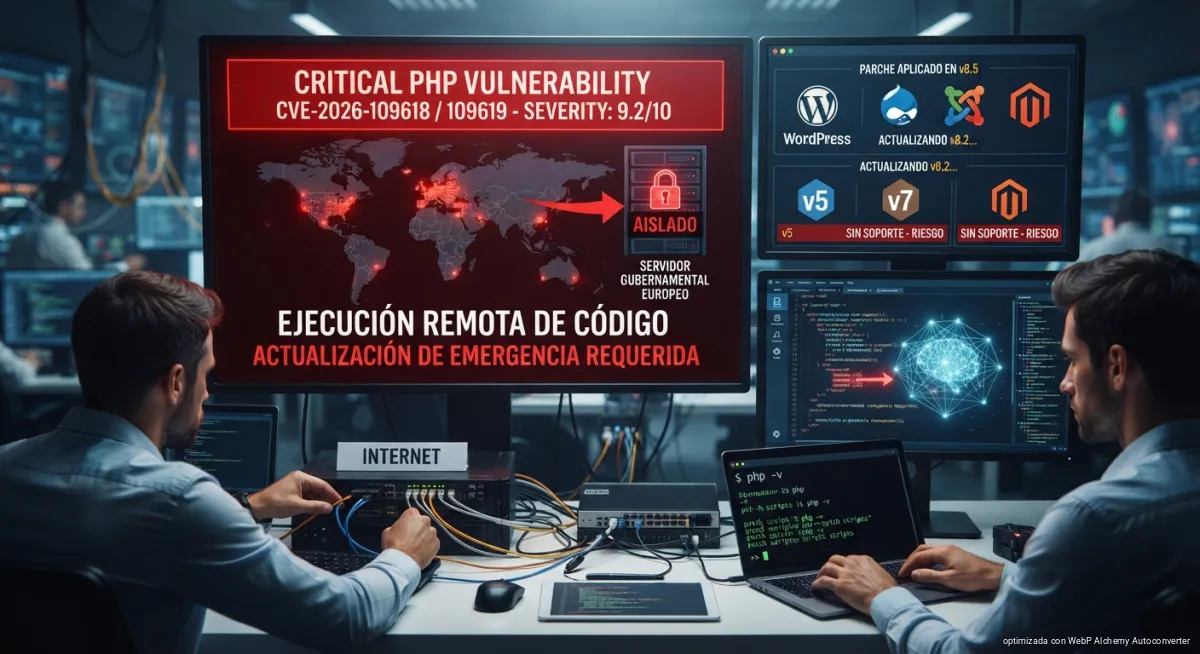
Las fallas, identificadas como CVE-2026-109618 y CVE-2026-109619, recibieron una calificación de gravedad de 9.2 sobre 10. El equipo de desarrollo de PHP publicó actualizaciones para corregirlas y recomendó instalarlas de inmediato.
Qué sitios están en riesgo
PHP funciona en la infraestructura de plataformas como WordPress, Drupal y Joomla, por lo que las vulnerabilidades pueden comprometer sitios que utilizan estos sistemas cuando operan con versiones afectadas. El riesgo depende de la versión de PHP instalada y de la configuración del servidor, no únicamente del gestor de contenidos.
De acuerdo con la firma de ciberseguridad Wiz, el uso de herramientas de inteligencia artificial ayudó a identificar fallos que habían permanecido sin una solución durante años. La investigación permitió demostrar que podían aprovecharse para ejecutar instrucciones en servidores sin que el atacante tuviera que autenticarse previamente.
Sitios desconectados y medidas de emergencia
La divulgación de las vulnerabilidades provocó medidas preventivas en distintos países. Algunos portales gubernamentales y servicios digitales suspendieron temporalmente sus operaciones mientras sus responsables evaluaban los riesgos y preparaban la instalación de los parches.
Las recomendaciones de seguridad incluyeron desconectar los sitios vulnerables cuando no fuera posible actualizarlos de inmediato. Sin embargo, la interrupción de un servicio no demuestra por sí sola que hubiera sido atacado o que los delincuentes hubieran obtenido acceso a sus sistemas.
Qué deben hacer los administradores
El equipo de PHP publicó las versiones corregidas 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Las instalaciones anteriores de esas ramas deben actualizarse; las versiones 8.1 y anteriores también están afectadas, pero ya no reciben mantenimiento de seguridad.
Los administradores deben comprobar la versión instalada, aplicar la actualización correspondiente y reiniciar los procesos de PHP cuando sea necesario. La recomendación oficial señala que no existen medidas alternativas que sustituyan por completo la instalación del parche.
