
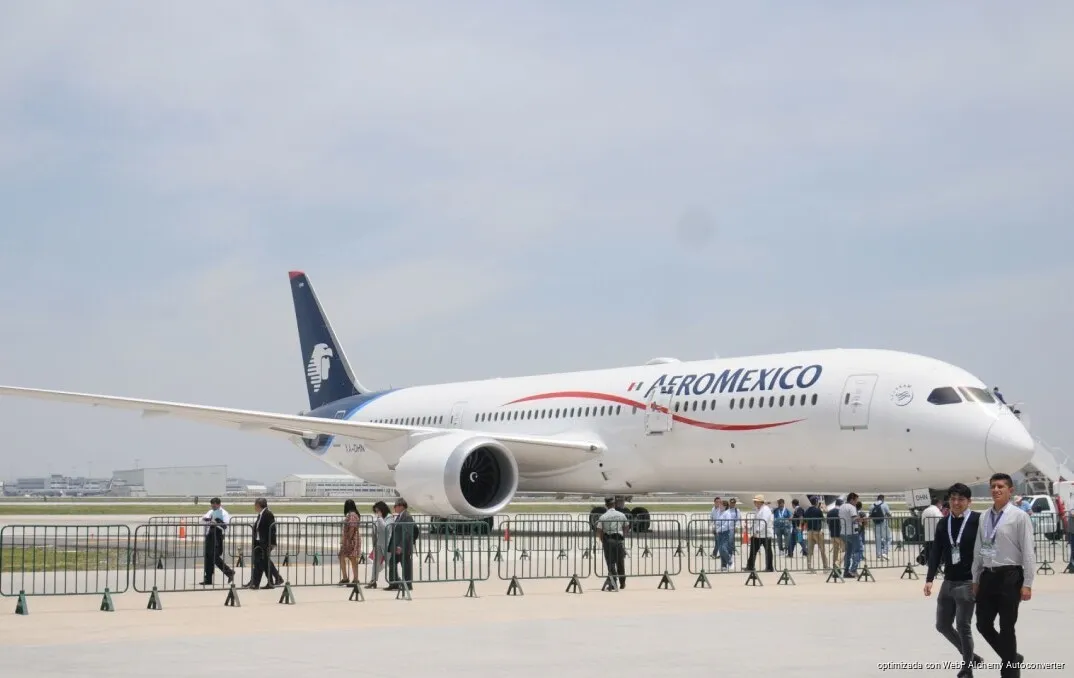
Ciudad de México, 02 de octubre de 2026.- Aeroméxico informó a sus clientes que una exposición de datos personales está relacionada con un incidente de seguridad ocurrido en 2025 en una plataforma administrada por uno de sus proveedores externos. La alerta surgió el 18 de septiembre de 2026, cuando la aerolínea detectó en Telegram la oferta de una supuesta base de datos de sus usuarios. La Secretaría Anticorrupción y Buen Gobierno también reportó el caso.
Entre los datos potencialmente involucrados figuran nombre completo, fecha de nacimiento, nacionalidad, género, correo electrónico, teléfono, número de pasaporte, número de cliente frecuente y nombre de ruta preferida, según la comunicación enviada por Aeroméxico a sus clientes. La información disponible presenta diferencias entre los campos identificados por la empresa y la muestra analizada por la autoridad.
Aeroméxico descarta afectación financiera
La aerolínea señaló que no se identificó exposición de cuentas bancarias, tarjetas de pago ni contraseñas asociadas con su programa de lealtad. También sostuvo que sus operaciones y servicios continúan funcionando con normalidad y que la infraestructura tecnológica de Aeroméxico no resultó afectada por la publicación detectada.
La Secretaría Anticorrupción y Buen Gobierno informó el 20 de septiembre que encontró en Telegram una base atribuida a Aeroméxico con más de 15 millones de registros y un tamaño de 1.10 GB. La dependencia obtuvo una muestra de 100 mil 92 registros para analizar su procedencia y determinar posibles responsabilidades.
Revisión tras el incidente de 2025
Aeroméxico indicó que la información ofrecida en Telegram estaría vinculada con un evento de seguridad ocurrido en 2025, dentro de una campaña internacional de ciberataques contra empresas de distintos sectores. El incidente involucró una plataforma de gestión de información operada por un proveedor externo.
Tras conocer la publicación, la compañía activó una investigación para verificar la autenticidad de los datos, establecer su origen y determinar el alcance de la posible afectación. Además, informó que mantiene monitoreo y revisión de sus sistemas y que realizará una evaluación adicional de su infraestructura tecnológica.
